
La inteligencia artificial está transformando tanto la defensa como el ataque en ciberseguridad. En este nuevo escenario, el reto para los CIO ya no es solo prevenir incidentes, sino construir organizaciones capaces de resistir, responder y recuperarse de amenazas cada vez más sofisticadas. Este artículo explica por qué la ciberresiliencia se ha convertido en un componente estratégico para proteger los servicios públicos, la información y la confianza ciudadana.
Por Mariano Garza-Cantú
Septiembre, 2026
Para los directores de TI, los llamados CIOs, el gran desafío es garantizar que la organización pueda adaptarse a un entorno donde los ataques son cada vez más automatizados, rápidos y difíciles de detectar.
La preocupación no es menor. De acuerdo con una encuesta realizada por la consultora Gartner a empresas de todo el mundo, 93 % de los miembros de consejos de administración consideran que la ciberseguridad representa una amenaza. Al mismo tiempo, 77 % de los CIO identifican la seguridad y la gestión de riesgos como las principales barreras para escalar tecnologías autónomas. A esto se suma la expectativa de que para 2028 el 80 % de las soluciones de detección y respuesta de red integrarán telemetría unificada y respuestas automatizadas, lo que refleja una clara tendencia hacia mecanismos de defensa más proactivos.
Ante este escenario, los responsables de tecnología deben dejar de concentrarse en responder incidentes, y enfocarse en construir resiliencia institucional. La ciberseguridad ya no es solo una responsabilidad técnica; es una condición necesaria para proteger la información pública, mantener en operación los servicios gubernamentales y asegurar que las iniciativas de transformación digital generen resultados para la ciudadanía.
El informe de Gartner señala que la proliferación de amenazas asociadas con inteligencia artificial —entre ellas deepfakes, sistemas de IA embebidos en diversas herramientas y el llamado shadow AI (empleados que utilizan la IA sin conocimiento de la institución)— obliga a establecer monitoreo continuo y controles adaptativos. Las organizaciones deben además incorporar los riesgos específicos de IA dentro de sus esquemas de gobierno corporativo y definir con claridad sus expectativas de protección, niveles de inversión, tolerancia al riesgo y responsabilidades de respuesta.
Un marco de ciberresiliencia
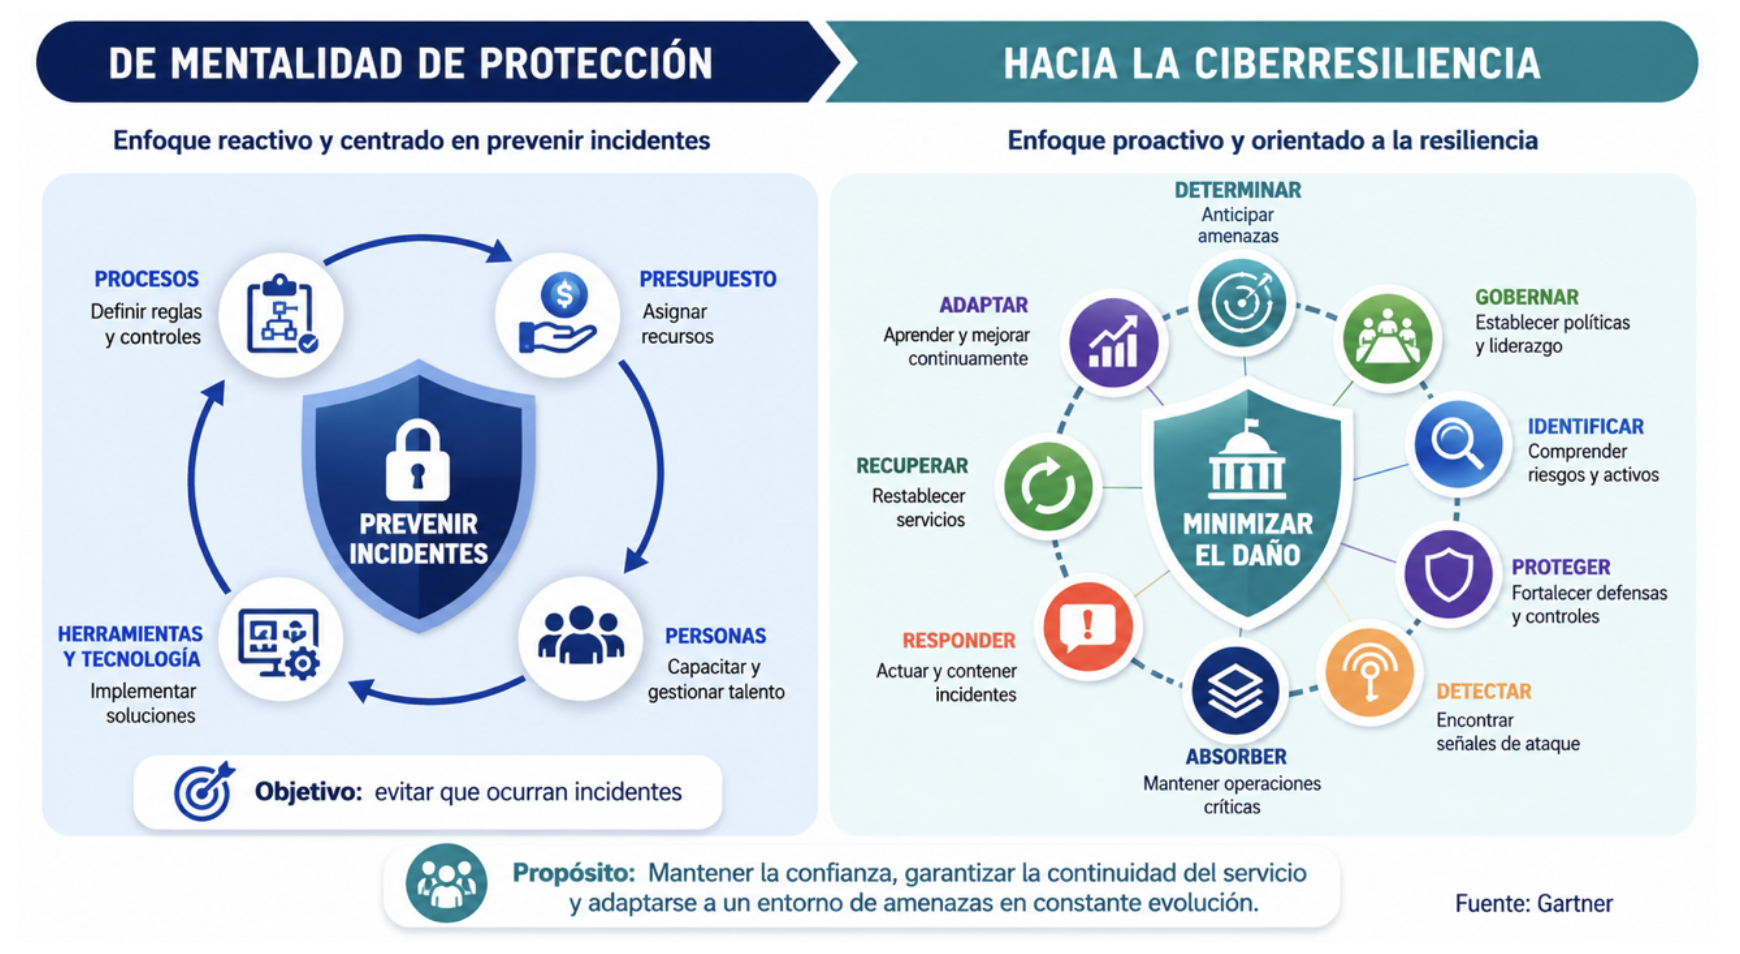
Para lograrlo, Gartner propone un marco de ciberresiliencia que amplía la visión tradicional de protección. Más allá de prevenir incidentes, la organización debe identificar amenazas, detectarlas oportunamente, responder, recuperarse, absorber el impacto y adaptarse a nuevas condiciones. Ese enfoque exige equilibrar procesos, personas, herramientas y recursos financieros para minimizar el daño cuando un incidente inevitablemente ocurra.
Esta capacidad se construye a partir de una evaluación rigurosa de la postura actual de seguridad y del panorama de amenazas relacionadas con IA. El objetivo es comprender las vulnerabilidades, identificar herramientas no autorizadas y dimensionar la exposición sistémica de la organización. Con ese diagnóstico, el paso siguiente es modernizar la arquitectura de seguridad para soportar entornos cada vez más automatizados y dependientes de inteligencia artificial.
Otro frente consiste en fortalecer la detección y la respuesta mediante automatización y capacidades avanzadas de monitoreo. Según Gartner, la integración de la telemetría y la automatización de la contención reducirán significativamente los tiempos de detección y la permanencia de los atacantes dentro de los sistemas.
Sin embargo, la tecnología por sí sola no basta. El informe subraya que la gestión del riesgo cibernético debe involucrar a múltiples áreas de la organización, no quedar confinada al departamento de TI. Alinear los niveles de riesgo tolerables, el escalamiento de incidentes y las métricas de desempeño requiere la participación activa de los altos mandos.
El CIO y el CISO —responsable de la seguridad informática— deben definir una estrategia integral de ciberseguridad, alinear los niveles de protección con los servicios públicos críticos y comunicar con consistencia los riesgos y prioridades a los tomadores de decisiones.
Las áreas legales y de cumplimiento, por ejemplo, deben gobernar los riesgos específicos de IA. Los responsables de arquitectura deben modernizar los sistemas heredados, eliminar tecnologías obsoletas y reducir las limitaciones acumuladas por años de desarrollos aislados o sin mantenimiento. Los líderes operativos deben incorporar prácticas seguras en los procesos. La autoridad responsable de las finanzas debe garantizar que las inversiones en ciberseguridad se justifiquen por su impacto en la continuidad de los servicios, la protección de la información y la resiliencia institucional. Recursos Humanos debe impulsar la capacitación y la cultura organizacional. Y la cabeza institucional, por su parte, debe reforzar que la ciberseguridad es un imperativo estratégico para toda la organización.
En un entorno donde las amenazas provocadas por la inteligencia artificial evolucionan con rapidez, la ciberseguridad deja de ser un asunto exclusivamente técnico para convertirse en una capacidad estratégica del Estado. Las instituciones que fortalezcan su resiliencia estarán en mejores condiciones para proteger datos, garantizar la continuidad de los servicios públicos y sostener la confianza ciudadana. Las que reaccionen solo ante incidentes enfrentarán riesgos crecientes de interrupción operativa, pérdida de información y deterioro de la confianza pública.